
FuckClaude – 开源的浏览器环境自测工具,是否会被CC标记

导读摘要:
FuckClaude 是一款轻量级、SEO友好且支持中英双语的开源单页浏览器检测工具,专为扫描用户浏览器环境并判断其是否会被 Claude Code 标记为“中国用户”而设计。该工具在本地浏览器中完成全部 6 项指纹信号的检测(包括系统时区、浏览器语言、已安装中文字体、Intl 区域设置、时区偏移及 Emoji 渲染风格),不发起任何网络请求,不上传任何用户数据,完全保护隐私。检测结果以动态分数环...
1. FuckClaude是什么
FuckClaude 是一款轻量级、SEO友好且支持中英双语的开源单页浏览器检测工具,专为扫描用户浏览器环境并判断其是否会被 Claude Code 标记为“中国用户”而设计。该工具在本地浏览器中完成全部 6 项指纹信号的检测(包括系统时区、浏览器语言、已安装中文字体、Intl 区域设置、时区偏移及 Emoji 渲染风格),不发起任何网络请求,不上传任何用户数据,完全保护隐私。检测结果以动态分数环和风险等级(低/中/高)直观呈现,并详细列出所有得分 ≥ 0.25 的命中信号及其具体检测值,帮助用户精准定位风险来源。基于 Astro 7.x 静态输出,无 UI 框架依赖,可一键部署到 Cloudflare Pages、Vercel、Netlify 等任意静态托管平台。
技术定位与领域: 属于浏览器指纹检测与隐私安全领域,聚焦于 AI 平台(Claude Code)对中国用户的环境识别机制。其独特定位在于:它并非通用指纹检测工具,而是专门针对 Claude Code 早期中转节点所使用的时区隐写编码、日期分隔符变体、Unicode 撇号切换等特定指纹技术进行逆向分析后开发的检测器,具有极强的针对性和实用性。
研发背景: 由个人开发者 LinXiaoTao 创建并开源在 GitHub。研发动机源于 Claude Code 早期版本通过非官方 API 中转节点(通过 ANTHROPIC_BASE_URL 配置)时,会对用户浏览器环境进行指纹识别,从而标记“中国用户”并限制服务。开发者逆向分析了这一机制,并将检测逻辑封装为开源工具,供广大开发者和用户自查。
核心价值: 解决了使用非官方中转节点的开发者无法预知自己是否会被 AI 平台风控拦截的问题。通过本地扫描,用户可以在不暴露任何隐私的前提下,了解自身环境中的“中文指纹”特征,并据此调整时区、语言、字体等设置,降低被标记风险。同时,为安全研究人员和隐私爱好者提供了一个真实的浏览器指纹检测与反检测技术参考案例。
技术特点: 100% 本地运行,零网络请求,隐私保护彻底;6 项信号加权评分,结果可视化直观;基于真实逆向分析,检测逻辑透明公开;开源可部署,支持多静态托管平台,便于社区二次开发和定制。
2. 主要功能
浏览器环境指纹扫描: 一键触发本地扫描,通过 6 项信号(系统时区、浏览器语言、已安装中文字体、Intl 区域设置、时区偏移、Emoji 渲染风格)综合判断用户是否会被 Claude Code 标记为“中国用户”。每项信号输出 0–1 的“中国相似度”,并乘以预设权重累加,总分 100 分。
实时风险评分与可视化: 扫描过程中,分数环会随每项信号的风险累加而动态增长,最终显示总分及风险等级(低 0–30、中 31–60、高 61–100)。动效响应流畅,用户可直观感知环境风险变化。
本地隐私保护: 所有检测 100% 在浏览器本地 JavaScript 环境完成,不发起任何网络请求,不上传任何用户数据。无需安装任何插件或服务端支持,彻底杜绝隐私泄露风险。
命中信号详细展示: 扫描结束后,工具会给出明确结论(如“高风险:您很可能被标记”)并列出所有得分 ≥ 0.25 的“命中”信号,包括每项信号的实际检测值(如时区偏移量、浏览器语言代码、已安装字体列表等),帮助用户精准定位风险来源。
中英双语界面: 内置英文(
/)和中文(/zh/)两个语言版本,自动适配用户浏览器语言偏好,并生成 SEO 友好的 sitemap 与 hreflang 链接,便于搜索引擎收录和全球用户访问。开源可部署: 基于 Astro 7.x 静态输出,无任何 UI 框架依赖,构建产物为纯静态文件。可一键部署到 Cloudflare Pages、Vercel、Netlify、GitHub Pages 等任意静态托管平台,支持自定义域名和 HTTPS。
技术原理透明公开: 页面下方详细说明了基于对 Claude Code 早期中转指纹行为的公开逆向分析结果,包括时区隐写编码(日期分隔符变体、Unicode 撇号切换)等检测机制。所有权重和算法逻辑均公开,仅供技术参考,不构成绕过建议。
轻量级无依赖: 项目本身不依赖任何第三方 UI 库或运行时框架,仅使用 Astro 构建工具和原生 JavaScript,打包体积极小,加载速度快,对 SEO 友好。
3. 如何使用
在线直接使用(最简单方式): 打开浏览器访问 (链接待官方发布后更新) (链接待官方发布后更新) 6 项信号。无需安装任何软件或注册账号。
查看扫描结果: 等待逐项扫描动画完成,观察分数环随风险累加实时变化。扫描结束后,页面会显示风险等级判定(低/中/高)、总分以及所有命中信号的详细列表。用户可据此了解自己环境中的“中文指纹”具体来源。
本地开发部署: 克隆 GitHub 仓库(
git clone (链接待官方发布后更新)pnpm install安装依赖。运行pnpm dev启动本地开发服务器(默认地址(链接待官方发布后更新)pnpm build构建静态产物到dist/目录,再用pnpm preview预览构建结果。自定义域名部署: 部署到 Cloudflare Pages、Vercel、Netlify 或 GitHub Pages 等静态托管平台前,需修改
astro.config.mjs中的site字段为你的真实域名,并更新public/robots.txt中的 Sitemap 地址,确保 canonical 链接、hreflang 与 sitemap 指向正确。构建命令通常为pnpm build,输出目录为dist/。切换语言版本: 页面右上角提供语言切换按钮,可在英文(
/)和中文(/zh/)界面之间自由切换,获取对应语言的检测结果与原理说明。理解检测原理: 扫描完成后,建议阅读页面下方的“原理说明”部分,了解各项信号的检测方式与权重逻辑。结合自身命中项,有针对性地调整浏览器环境设置(如将系统时区改为非中国时区、将浏览器首选语言改为英语、卸载中文字体等),以降低被标记风险。
4. 优缺点分析
| 优点 |
|---|
| 100% 本地隐私保护: 所有检测均在浏览器本地完成,不发起任何网络请求,不上传任何用户数据,彻底杜绝隐私泄露风险,用户无需担心敏感信息被收集。 |
| 针对性强,技术透明: 专门针对 Claude Code 早期中转节点的指纹机制设计,检测逻辑基于公开逆向分析,权重和算法完全透明,用户可自行验证和调整。 |
| 轻量级开源可部署: 基于 Astro 7.x 静态输出,无 UI 框架依赖,打包产物极小,可一键部署到主流静态托管平台,便于社区二次开发和定制。 |
| 中英双语与 SEO 友好: 内置双语界面并自动适配用户语言偏好,生成 sitemap 与 hreflang 链接,便于全球用户访问和搜索引擎收录。 |
5. 同类工具对比
| 对比维度 | FuckClaude | BrowserLeaks | CoverYourTracks (原 Panopticlick) |
|---|---|---|---|
| 核心架构 | 纯前端 JavaScript,Astro 静态站点,单页应用 | 纯前端 JavaScript,多页面展示,无构建工具 | 纯前端 JavaScript,单页应用,由 EFF 维护 |
| 检测维度 | 6 项专门针对 Claude Code 的信号(时区、语言、字体、Intl、时区偏移、Emoji) | 数十项通用浏览器指纹(IP、WebRTC、Canvas、WebGL、字体、插件、屏幕等) | 数十项通用浏览器指纹(Canvas、WebGL、字体、时区、语言、User-Agent 等) |
| 隐私保护 | 100% 本地检测,零网络请求 | 部分检测需联网(如 IP 地址、WebRTC),数据会上传至服务器 | 检测结果匿名上传至 EFF 服务器用于统计,但可离线运行 |
| 开源协议 | 开源(具体协议需查看仓库 LICENSE 文件) | 开源(MIT 协议) | 开源(GPL v3) |
| 部署方式 | 一键部署到 Cloudflare Pages、Vercel 等静态平台 | 可直接访问网站或自部署(需 Web 服务器) | 可直接访问网站或自部署(需 Web 服务器) |
| 特色功能 | 专门针对 Claude Code 风控;动态分数环可视化;命中信号详细列表 | 完整指纹报告导出;WebRTC 泄漏检测;IP 信息展示 | 抗指纹浏览器测试;匿名化统计报告;隐私保护评分 |
| 目标用户 | 使用 Claude Code 中转节点的开发者、安全研究人员 | 隐私爱好者、开发者、安全研究人员 | 普通用户、隐私倡导者 |
选型建议: 如果您主要关心自己是否会被 Claude Code 标记为“中国用户”,那么 FuckClaude 是唯一具有针对性的工具,检测逻辑完全围绕 Claude Code 的指纹机制设计,其他通用工具无法提供同等精确的判断。对于需要全面了解浏览器指纹泄漏情况的用户(如多账号隔离运营者),建议优先使用 BrowserLeaks 或 CoverYourTracks,它们覆盖了更多的指纹维度。对于需要长期、稳定地生成设备指纹用于风控或反欺诈的企业团队,FuckClaude 不适用,应选择 FingerprintJS 这类提供持久化识别 ID 的商用方案。
6. 编辑点评
FuckClaude 是一款极具针对性的开源工具,其最大的创新在于将逆向分析成果转化为可交互的检测服务,填补了 Claude Code 用户环境自检领域的空白。从技术角度看,项目基于对 Claude Code 早期中转节点指纹行为的公开逆向分析,揭示了时区隐写编码(日期分隔符变体、Unicode 撇号切换)等非传统检测手段,这不仅是实用的检测工具,也是浏览器指纹技术研究的有趣案例。虽然检测信号仅 6 项,但权重设计合理,分数环可视化清晰直观,用户体验良好。
在实用价值方面,该工具对使用非官方 API 中转节点的开发者和团队具有直接帮助——通过提前检测并调整环境,可以显著降低被 AI 平台风控拦截的概率。同时,100% 本地运行的设计彻底打消了隐私顾虑,这在当前数据安全敏感的环境下尤为重要。不过,工具的局限性也很明显:它高度依赖 Claude Code 当前的指纹策略,一旦 Anthropic 更新风控逻辑,工具可能失效;且不提供一键修复功能,用户需要手动调整系统设置,操作门槛较高。
适用人群定位明确:主要面向使用 Claude Code 中转节点的开发者、安全研究人员、逆向工程爱好者以及对隐私特征自查有需求的用户。对于普通 AI 工具用户,该工具的价值有限。
未来发展潜力方面,如果开发者能持续跟踪 Claude Code 的风控更新并扩展检测信号(如加入 Canvas、WebGL 等常见指纹),同时增加一键修复或环境模拟功能,该工具将更具实用性。此外,将其模式推广到其他 AI 平台(如 ChatGPT、Gemini 等)的风控检测,也可能开辟更广阔的应用空间。
7. 应用场景
Claude Code 中转用户环境自检: 使用非官方 API 中转节点(通过
ANTHROPIC_BASE_URL配置)的开发者或团队,在连接前快速检测本地浏览器/系统环境是否具备被 Claude Code 标记为“中国用户”的高风险特征。扫描后根据命中信号调整时区、语言等设置,降低被拦截概率。浏览器指纹技术研究: 安全研究人员、逆向工程爱好者通过学习 FuckClaude 的检测原理(时区隐写编码、日期分隔符变体、Unicode 撇号切换等),了解 Claude Code 早期代理指纹与隐写编码机制,作为浏览器指纹检测与反检测的技术参考案例。
隐私特征自查: 对隐私敏感的用户在不暴露任何数据的前提下,通过 100% 本地运行的扫描了解自身浏览器泄露了哪些“中文环境指纹”(时区、语言、已安装字体等),从而有针对性地配置隐私保护措施。
风控绕过效果验证: 使用 Roxy 浏览器等反指纹工具或多账号隔离环境的运营者,通过 FuckClaude 验证当前环境是否已成功屏蔽 Canvas、WebGL、时区等底层指纹,降低被 AI 平台风控拦截的概率。
开源项目学习与二次开发: 前端开发者、Astro 框架学习者可研究该项目的代码结构,了解如何用 Astro 构建轻量级静态检测工具,并在此基础上扩展更多检测信号或适配其他 AI 平台。
8. 常见问题FAQ
Q:FuckClaude 的检测结果是否绝对准确?
A:不绝对。工具基于对 Claude Code 早期中转节点指纹行为的逆向分析,检测逻辑和权重仅反映当时的风控策略。Anthropic 可能随时更新风控算法,因此检测结果仅供参考,不能保证 100% 避免被标记。
Q:使用 FuckClaude 是否需要安装任何软件或插件?
A:不需要。只需打开浏览器访问在线版本即可使用,所有检测在浏览器本地 JavaScript 环境中完成,无需安装任何软件、插件或扩展。
Q:FuckClaude 会收集我的隐私数据吗?
A:不会。工具 100% 在浏览器本地运行,不发起任何网络请求,不上传任何用户数据。您可以在浏览器开发者工具的网络面板中验证,确认没有任何请求被发送到外部服务器。
Q:检测结果显示高风险,我该如何降低被标记概率?
A:根据命中的信号列表,手动调整系统环境设置:将系统时区改为非中国时区(如 UTC+0)、将浏览器首选语言改为英语、卸载或禁用中文字体、更改 Intl 区域设置为非中文区域等。注意,某些更改可能需要重启浏览器才能生效。
Q:FuckClaude 能否用于检测其他 AI 平台(如 ChatGPT)的风控?
A:不能。该工具专门针对 Claude Code 的指纹机制设计,检测信号和权重基于对 Claude Code 的逆向分析,不适用于其他 AI 平台。如果您需要检测 ChatGPT 或其他平台的风控,需寻找或开发专门的工具。
Q:项目是否会持续更新以适配 Claude Code 的新风控策略?
A:项目由个人开发者维护,更新频率取决于开发者的精力和兴趣。建议关注 GitHub 仓库的提交记录和 issue 讨论,以了解最新进展。如果发现工具失效,可提交 issue 或自行根据新的逆向分析结果修改代码。
Q:我可以将 FuckClaude 部署到自己的服务器上吗?
A:可以。项目开源,基于 Astro 7.x 构建,生成纯静态文件。您可以克隆仓库后修改配置,部署到 Cloudflare Pages、Vercel、Netlify、GitHub Pages 等任意静态托管平台,支持自定义域名。
9. 项目地址
- 在线使用(官方): https://fuck-claude.app/ (英文版) / https://fuck-claude.app/zh (中文版)
- GitHub 仓库: https://github.com/LinXiaoTao/FuckClaude
- 项目主页(GitHub 组织/个人): https://github.com/LinXiaoTao
相关 AI 模型文章
Clef – Cloudflare 开源的决策模型家族深度评测
Clef是Cloudflare开源的一组决策模型家族,其核心定位并非生成开放式文本,而是在请求中临时定义问题、为每个候选选项输出概率化评分,让代码据此执行路由、拦截或升级人工等后续动作。与传统分类器需要针对新增类别反复重训不同,Clef允许在推理时动态定义类别,显著提升了决策系统的灵活性与迭代效率。该家族包含两个规格:27B参数的Clef主打精度,在Jev Decision Index基准上排名第...
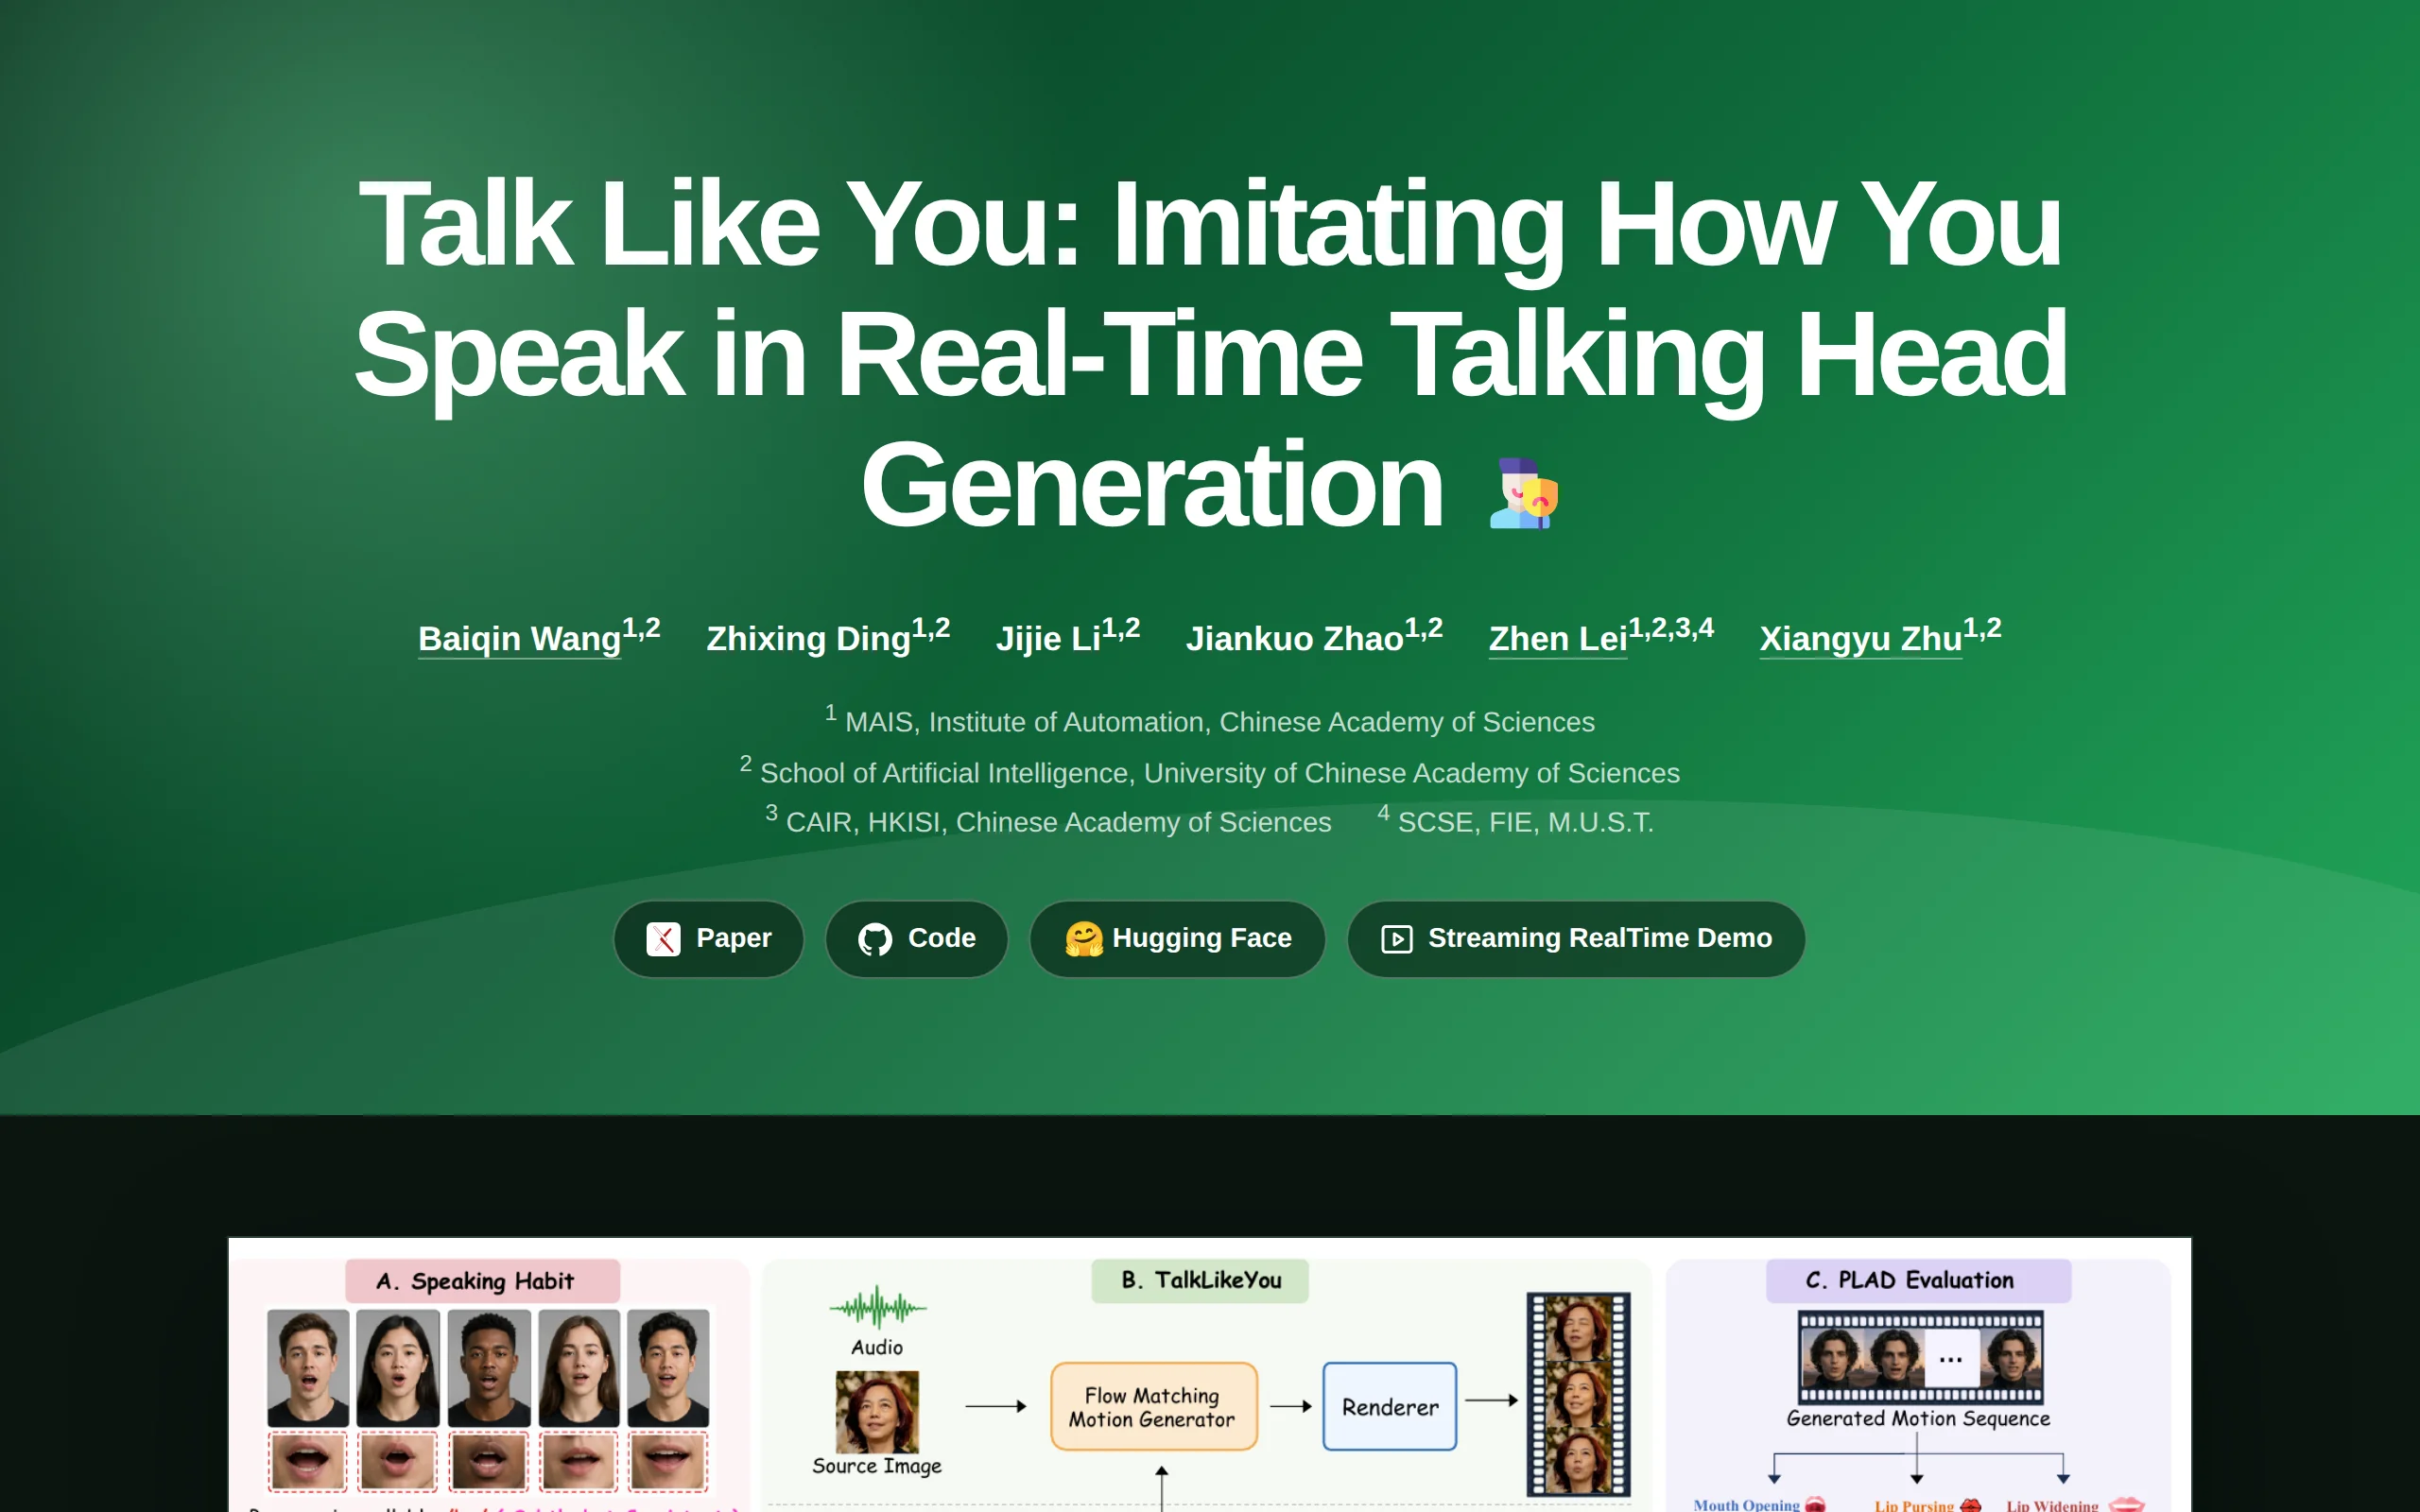
TalkLikeYou —— 中科院自动化所开源的实时数字人框架深度评测
TalkLikeYou 是由中国科学院自动化研究所开源的一款实时数字人(Talking Head)生成框架,其核心能力在于仅凭一张人像照片和一段音频,即可驱动照片中的人物开口说话,且嘴部动作能够精准模仿指定真人的个性化说话习惯。该框架通过运动空间建模与一步采样技术,在单张 RTX 3090 显卡上实现了 32.43 FPS 的实时生成速度,打破了以往数字人生成在速度与画质之间的平衡限制。项目代码与...
Mellum2.1 深度评测:JetBrains 开源智能体编程模型的技术跃迁
Mellum2.1 是 JetBrains 推出的开源 AI 编程模型,采用 12B 混合专家(MoE)架构,每次推理仅激活 2.5B 参数。该模型的核心突破在于将强化学习(RL)从传统训练流程中的收尾环节提升为训练主体,结合数百万次沙盒环境运行,使模型能够自主探索代码库、编辑文件并自查修改,智能体编程能力实现显著跃升。在高负载场景下,Mellum2.1 的吞吐能力接近 Qwen3.5-9B 的两...
Naive-N0.5-Flash:NaiveAI 开源的 309B MoE 大模型,专为 AI 研发而生
Naive-N0.5-Flash 是 NaiveAI 开源的首个 MoE 大模型,定位编程与 AI 研发场景。该模型基于小米 MiMo-V2.5 基模改造,采用 309B MoE 架构,引入 SWA+DSA 混合稀疏注意力机制,原生支持 1M 上下文且全网络不含任何全注意力层。模型由 AI 深度参与研发,配套推理系统 NaiveRT 单流解码峰值达 2,122 tokens/s,在 PaperBe...
版权声明:本文部分内容由 AI 辅助生成并经人工校准,版权归本站所有,未经允许禁止任何形式的转载。