
GLM-5.3:智谱AI的编程与安全开源大模型深度评测

导读摘要:
GLM-5.3是智谱AI(Zhipu AI)推出的最新大语言模型,基于与GLM-5.2相同的基座架构,通过极致的后训练Scaling大幅提升智能上界。该模型在编程能力上成为开源模型中的领先者,在Terminal Bench、DeepSWE等多项基准测试中排名第一,同时涌现出强大的网络安全能力,在白盒代码审查与漏洞发现方面达到顶尖水平。智谱计划在两周内开源模型权重,并启动“开源的盾”计划,推动安全防...
1. GLM-5.3是什么
GLM-5.3是智谱AI(Zhipu AI)推出的最新大语言模型,基于与GLM-5.2相同的基座架构,通过极致的后训练Scaling大幅提升智能上界。该模型在编程能力上成为开源模型中的领先者,在Terminal Bench、DeepSWE等多项基准测试中排名第一,同时涌现出强大的网络安全能力,在白盒代码审查与漏洞发现方面达到顶尖水平。智谱计划在两周内开源模型权重,并启动“开源的盾”计划,推动安全防御能力成为全球开发者的公共品。
技术定位与领域: GLM-5.3属于自然语言处理与AI编程智能体领域,定位于具备高级编程与网络安全防御能力的开源大模型。它不仅是代码生成工具,更是能端到端执行复杂软件工程任务的智能体,同时具备专业级安全审计能力,适用于开发、运维和安全等多个技术场景。
研发背景: 由智谱AI团队开发,该公司在GLM系列模型上积累了丰富经验,此前已推出GLM-5.2等旗舰模型。GLM-5.3的研发动机在于探索后训练Scaling的潜力——在不改变基座模型的前提下,通过扩大训练规模、丰富任务类型实现能力跃升,同时回应开源社区对安全能力的需求,将前沿防御能力从闭源机构中释放出来。
核心价值: 解决了开源模型在编程与安全领域能力不足的问题,将前沿安全防御能力从少数闭源机构转变为全球开发者可平等获取的公共品。通过“开源的盾”计划,推动开源软件的安全审计与漏洞发现,降低企业安全成本,提升整个生态的安全水位。
技术特点: 采用后训练Scaling技术,基于IndexShare、SAO及新一代Slime强化学习框架,训练环境从传统编程题扩展为接近真实专家工作的完整流程;构建分层风险审查系统,以意图而非关键词为核心精准拦截高风险请求,同时保障合法安全任务不受影响。
2. 主要功能
编程开发: GLM-5.3是目前开源模型中编程能力最强的,能处理复杂软件工程、终端操作、长程代码修改以及端到端的开发任务执行。在真实开发环境中,它像一位资深工程师,从需求分析到代码实现、测试验证全流程覆盖,显著提升开发效率并减少人工审查成本。
智能体任务: 支持跨工具协作和长程任务规划与执行,覆盖44种职业场景下的高价值知识工作。在Agents’ Last Exam等基准测试中表现突出,能够自主分解复杂任务、调用外部工具并持续迭代完成目标,适用于自动化办公和复杂工作流。
网络安全防御: 具备白盒代码审查、漏洞发现与验证、漏洞利用分析等能力,在CyberGym、ExploitBench等安全基准测试中达到顶尖水平。可用于安全审计、渗透测试辅助和CTF解题,帮助安全团队提前发现风险,已在真实环境中协助发现数千个高危漏洞。
代码审计集成(ZCode): 已集成到智谱官方编程工具ZCode中,在日常研发流程中自动进行安全检查。开发者在编码阶段即可获得潜在风险提示,实现安全左移,减少上线后的漏洞修复成本,提升代码交付质量。
多平台接入: 支持TraeWork、扣子、WorkBuddy、Qoder、CatPaw等主流编码平台,开发者可在多种开发环境中调用GLM-5.3的能力,无需切换工具链,提升工作流灵活性。同时提供标准API接口,方便集成到自定义工具中。
高效Token利用: 在真实编程场景中,GLM-5.3以约5万tokens达到31.4%的准确率,超过Claude Opus 4.8用12万tokens实现的29.5%,执行路径更短、成本更低。这一特性使其特别适合对推理成本敏感的规模化应用和持续集成场景。
3. 如何使用
环境要求与前置条件: 使用GLM-5.3目前主要通过云API或官方集成工具。建议网络环境稳定,注册智谱AI账号获取访问权限。模型权重尚未开源,本地部署需等待两周后的开源发布,推荐使用NVIDIA A100/H100 GPU,显存至少40GB,操作系统以Linux为佳。
通过ZCode编程工具使用: 访问ZCode官网(zcode.z.ai),注册后即可在Web界面中使用GLM-5.3进行代码生成、审查和端到端开发任务。支持导入项目仓库,模型可自动分析代码结构并给出修改建议。也可下载桌面客户端,与本地IDE集成。
通过AutoClaw效率工具使用: 智谱官方效率工具AutoClaw已接入GLM-5.3,可用于日常办公自动化任务。下载AutoClaw客户端,在模型设置中选择GLM-5.3,即可使用智能体能力完成文档处理、数据分析、邮件撰写等任务,支持自定义工作流。
通过GLM Coding Plan订阅计划: 智谱推出GLM Coding Plan编程订阅计划,面向全量用户开放。订阅后可获得GLM-5.3的API密钥,通过标准OpenAI兼容接口集成到自己的应用中,支持Python、JavaScript等主流语言SDK,方便快速接入。
通过第三方平台集成: 在TraeWork、扣子、WorkBuddy等平台中,选择GLM-5.3作为模型后端。具体步骤因平台而异,通常需要在平台设置中添加自定义模型端点,填入智谱API地址和密钥。部分平台已预置GLM-5.3选项,可直接启用。
注意事项: 目前所有使用均通过云API,开源前无法本地部署。开源后可通过GitHub或HuggingFace下载权重,需遵循开源协议。建议在正式项目前先通过ZCode体验核心功能,评估模型在特定场景下的表现。对于安全敏感任务,建议先在测试环境中验证审查策略。
4. 优缺点分析
| 优点 |
|---|
| 编程能力领先: 在Terminal Bench、DeepSWE等基准测试中排名第一,Token利用效率显著优于同类闭源模型,开发效率高,执行路径短。 |
| 网络安全能力突出: 白盒代码审查与漏洞发现能力持平Mythos 5,已在真实环境中发现数千个高危漏洞,安全价值高,适合企业级审计。 |
| 分层风险审查系统: 以意图为核心的三层纵深防御架构,精准拦截高风险请求的同时保障合法安全任务,安全性与可用性平衡良好,减少误杀。 |
| 开源安全民主化: 坚持开源并启动“开源的盾”计划,将前沿安全防御能力普惠化,推动社区安全水平提升,降低中小企业安全门槛。 |
5. 同类工具对比
| 对比维度 | GLM-5.3 | Kimi K3 | Mythos 5 |
|---|---|---|---|
| 开发方 | 智谱AI | 月之暗面 | 未知(安全领域模型) |
| 开源性 | 即将开源(两周后) | 已开源 | 闭源 |
| 编程能力(Terminal Bench 3.0) | 28.3 | 17.4 | 不适用(专长安全) |
| 编程能力(DeepSWE) | 66.9 | 67.5(略高) | 不适用 |
| 网络安全(CyberGym) | 84.5% | 80.0% | 持平GLM-5.3(据官方宣称) |
| Token效率 | 5万tokens达31.4% | 未公开 | 未公开 |
| 特色功能 | 后训练Scaling、分层安全审查、智能体任务 | 长上下文、多模态、Agent能力 | 专注安全防御与漏洞分析 |
选型建议: 对于需要强大编程能力与安全审计一体化的团队,GLM-5.3是首选,其Token效率优势可降低大规模推理成本,且即将开源便于定制。若更看重长上下文处理和多模态能力(如同时处理图像与代码),Kimi K3的长上下文特性更具优势,但编程和安全能力略逊。对于专门从事安全研究、渗透测试的团队,Mythos 5在安全领域有深厚积累,但闭源且编程通用性不足;GLM-5.3则提供了编程+安全的综合方案。DeepSeek-Coder V2在编程基准上表现稳健,已开源且社区成熟,适合追求稳定性和中文支持的场景,但缺乏安全能力。建议根据团队核心需求选择:编程主导选GLM-5.3或DeepSeek-Coder V2,安全优先考虑GLM-5.3或Mythos 5,多模态场景选Kimi K3。
6. 编辑总结
GLM-5.3的技术创新性主要体现在后训练Scaling的极致应用——在不改变基座模型的前提下,通过数十倍扩展训练环境并引入真实工作流,使模型涌现出编程与安全能力,这验证了基座模型智能上界的可挖掘性,为业界提供了“基座不变、能力跃升”的可行路径。其分层风险审查系统以意图为核心,在安全防护与可用性之间取得了良好平衡,为开源模型的安全设计提供了新范式。实用价值方面,GLM-5.3在编程基准上的领先表现和真实环境中的漏洞发现成果,表明它已具备替代部分闭源模型的能力,尤其适合企业级代码审计和复杂软件开发,其Token效率优势可直接降低推理成本。适用人群包括AI开发者、安全工程师、开源项目维护者以及CTF爱好者,覆盖从开发到安全的多个角色。未来发展潜力上,随着开源权重发布和“开源的盾”计划推进,GLM-5.3有望成为开源社区安全基础设施的重要组成部分,推动更多开发者参与到安全防御中。但需注意,其依赖智谱生态和尚未完善的文档可能限制初期采用,中文场景表现也需进一步验证。总体而言,GLM-5.3在编程与安全交叉领域树立了新的开源标杆,其技术路线值得行业关注。
7. 应用场景
AI辅助编程与复杂软件开发: 开发者通过ZCode或第三方编码平台调用GLM-5.3,完成从需求分析、代码生成、长程修改到测试验证的端到端软件工程任务。特别适合大型项目迭代和终端环境操作,可显著提升开发效率并减少人工审查成本,在敏捷开发中发挥重要作用。
企业代码安全审计与漏洞防御: 安全团队利用GLM-5.3的白盒代码审查能力,对自有代码库和开源依赖组件进行自动化漏洞扫描与风险评估。在攻击者利用前提前发现并修复隐患,降低安全事件发生概率,适用于DevSecOps流程中的自动安全检查环节。
开源项目持续安全维护: 通过“开源的盾”计划,开源项目维护者可申请免费模型额度,对重点开源项目进行持续安全审计。帮助社区免费发现和修复多年未察觉的底层风险,提升整个开源生态的安全性,降低供应链攻击风险。
安全研究与人才培养: 高校和培训机构使用GLM-5.3开展CTF教学、蓝队防御演练和安全知识问答。模型在拦截真实攻击任务的同时,支持低风险的实验性和教学性安全任务,为安全领域培养实践人才,降低教学环境搭建成本。
关键基础设施与协议安全: 安全实验室借助GLM-5.3分析操作系统内核、浏览器引擎、DNS协议、通信软件等底层基础设施,发现潜伏数十年的协议级或架构级漏洞,防止大规模系统性风险,适用于国家级安全实验室和大型企业安全团队。
8. 常见问题FAQ
Q:GLM-5.3是否开源?何时可以获取模型权重?
A:智谱官方宣布将在两周内开源GLM-5.3的模型权重,具体日期请关注官方GitHub组织(zai-org)和官网公告。开源后可通过HuggingFace或GitHub下载,采用开源许可证。
Q:GLM-5.3与GLM-5.2有何区别?
A:两者基座模型完全相同,GLM-5.3通过极致的后训练Scaling提升了能力,尤其在编程和网络安全方面表现更优,而GLM-5.2更侧重于通用智能体任务和长程规划。GLM-5.3在Terminal Bench等编程基准上显著领先。
Q:运行GLM-5.3需要什么样的硬件配置?
A:推理时推荐使用NVIDIA A100或H100 GPU,显存至少40GB。开源后本地部署可能需要多卡并行。消费级显卡(如RTX 4090)可能可以运行量化版本,但性能会有所下降,建议在云服务上使用。
Q:如何在现有工具中集成GLM-5.3?
A:可通过智谱API(z.ai)获取密钥,使用OpenAI兼容接口调用。也可直接使用官方工具ZCode、AutoClaw,或在TraeWork、扣子等第三方平台中选择GLM-5.3模型。API接口支持Python、JavaScript等主流语言。
Q:GLM-5.3的安全审查系统是否会误杀合法的安全任务?
A:审查系统以意图为核心,对网络安全任务按风险等级分类,低风险的安全知识问答、蓝队防御、CTF教学等任务可正常执行,仅拦截高风险的真实攻击请求。通过差分数据合成和对抗性训练,平衡了安全与可用性。
Q:GLM-5.3支持中文吗?中文编程场景表现如何?
A:GLM-5.3主要针对编程和安全场景训练,对英文代码和文档支持优秀。中文编程场景(如中文注释、中文需求)的表现尚未有公开基准,建议在实际使用中测试评估。智谱后续可能推出中文优化版本。
9. 项目地址
- 产品官网: https://glm-5.org/zh/(GLM-5系列官方页面,包含GLM-5.3信息)
- 官方体验入口: https://z.ai/(基于GLM-5.2的AI助手,GLM-5.3即将集成)
- 编程工具ZCode: https://zcode.z.ai/cn(集成GLM-5.3的官方编程工具)
- GitHub组织: https://github.com/zai-org(官方组织,GLM-5.3权重计划在此发布,具体仓库待上线)
相关推荐
MemT 1.0 – 记忆张量开源的业内首个记忆原生基座模型
MemT 1.0是记忆张量(MemTensor)团队推出的业内首个记忆原生(Memory-Native)基座模型,已全面开源。该模型摒弃了传统大语言模型依赖外部检索或重复注入历史文本的方式,而是将历史信息编码为可持续更新的内部记忆状态,使模型能够在推理计算过程中直接读写记忆。MemT 1.0包含Flash(288B参数/17B激活)和Nano(36B参数/3B激活)两个版本,在11项记忆基准上位列...
BaoCut – 开源 AI 视频 Agent 工具,支持跨语言配音
BaoCut 是由宝玉(JimLiu)开源的一款 AI 视频 Agent 工具,核心定位是将"可编辑时间线"作为中间态,让人类创作者与 AI Agent 在同一编辑器内协作完成视频的转写、翻译、配音、口播剪辑与动效生成。其最显著的技术特征是"局部修改不重渲"——当用户修改某一句字幕或更换某个镜头时,系统仅重新处理受影响的片段,而非整条视频重新渲染。BaoCut 支持接入 Claude Code、C...
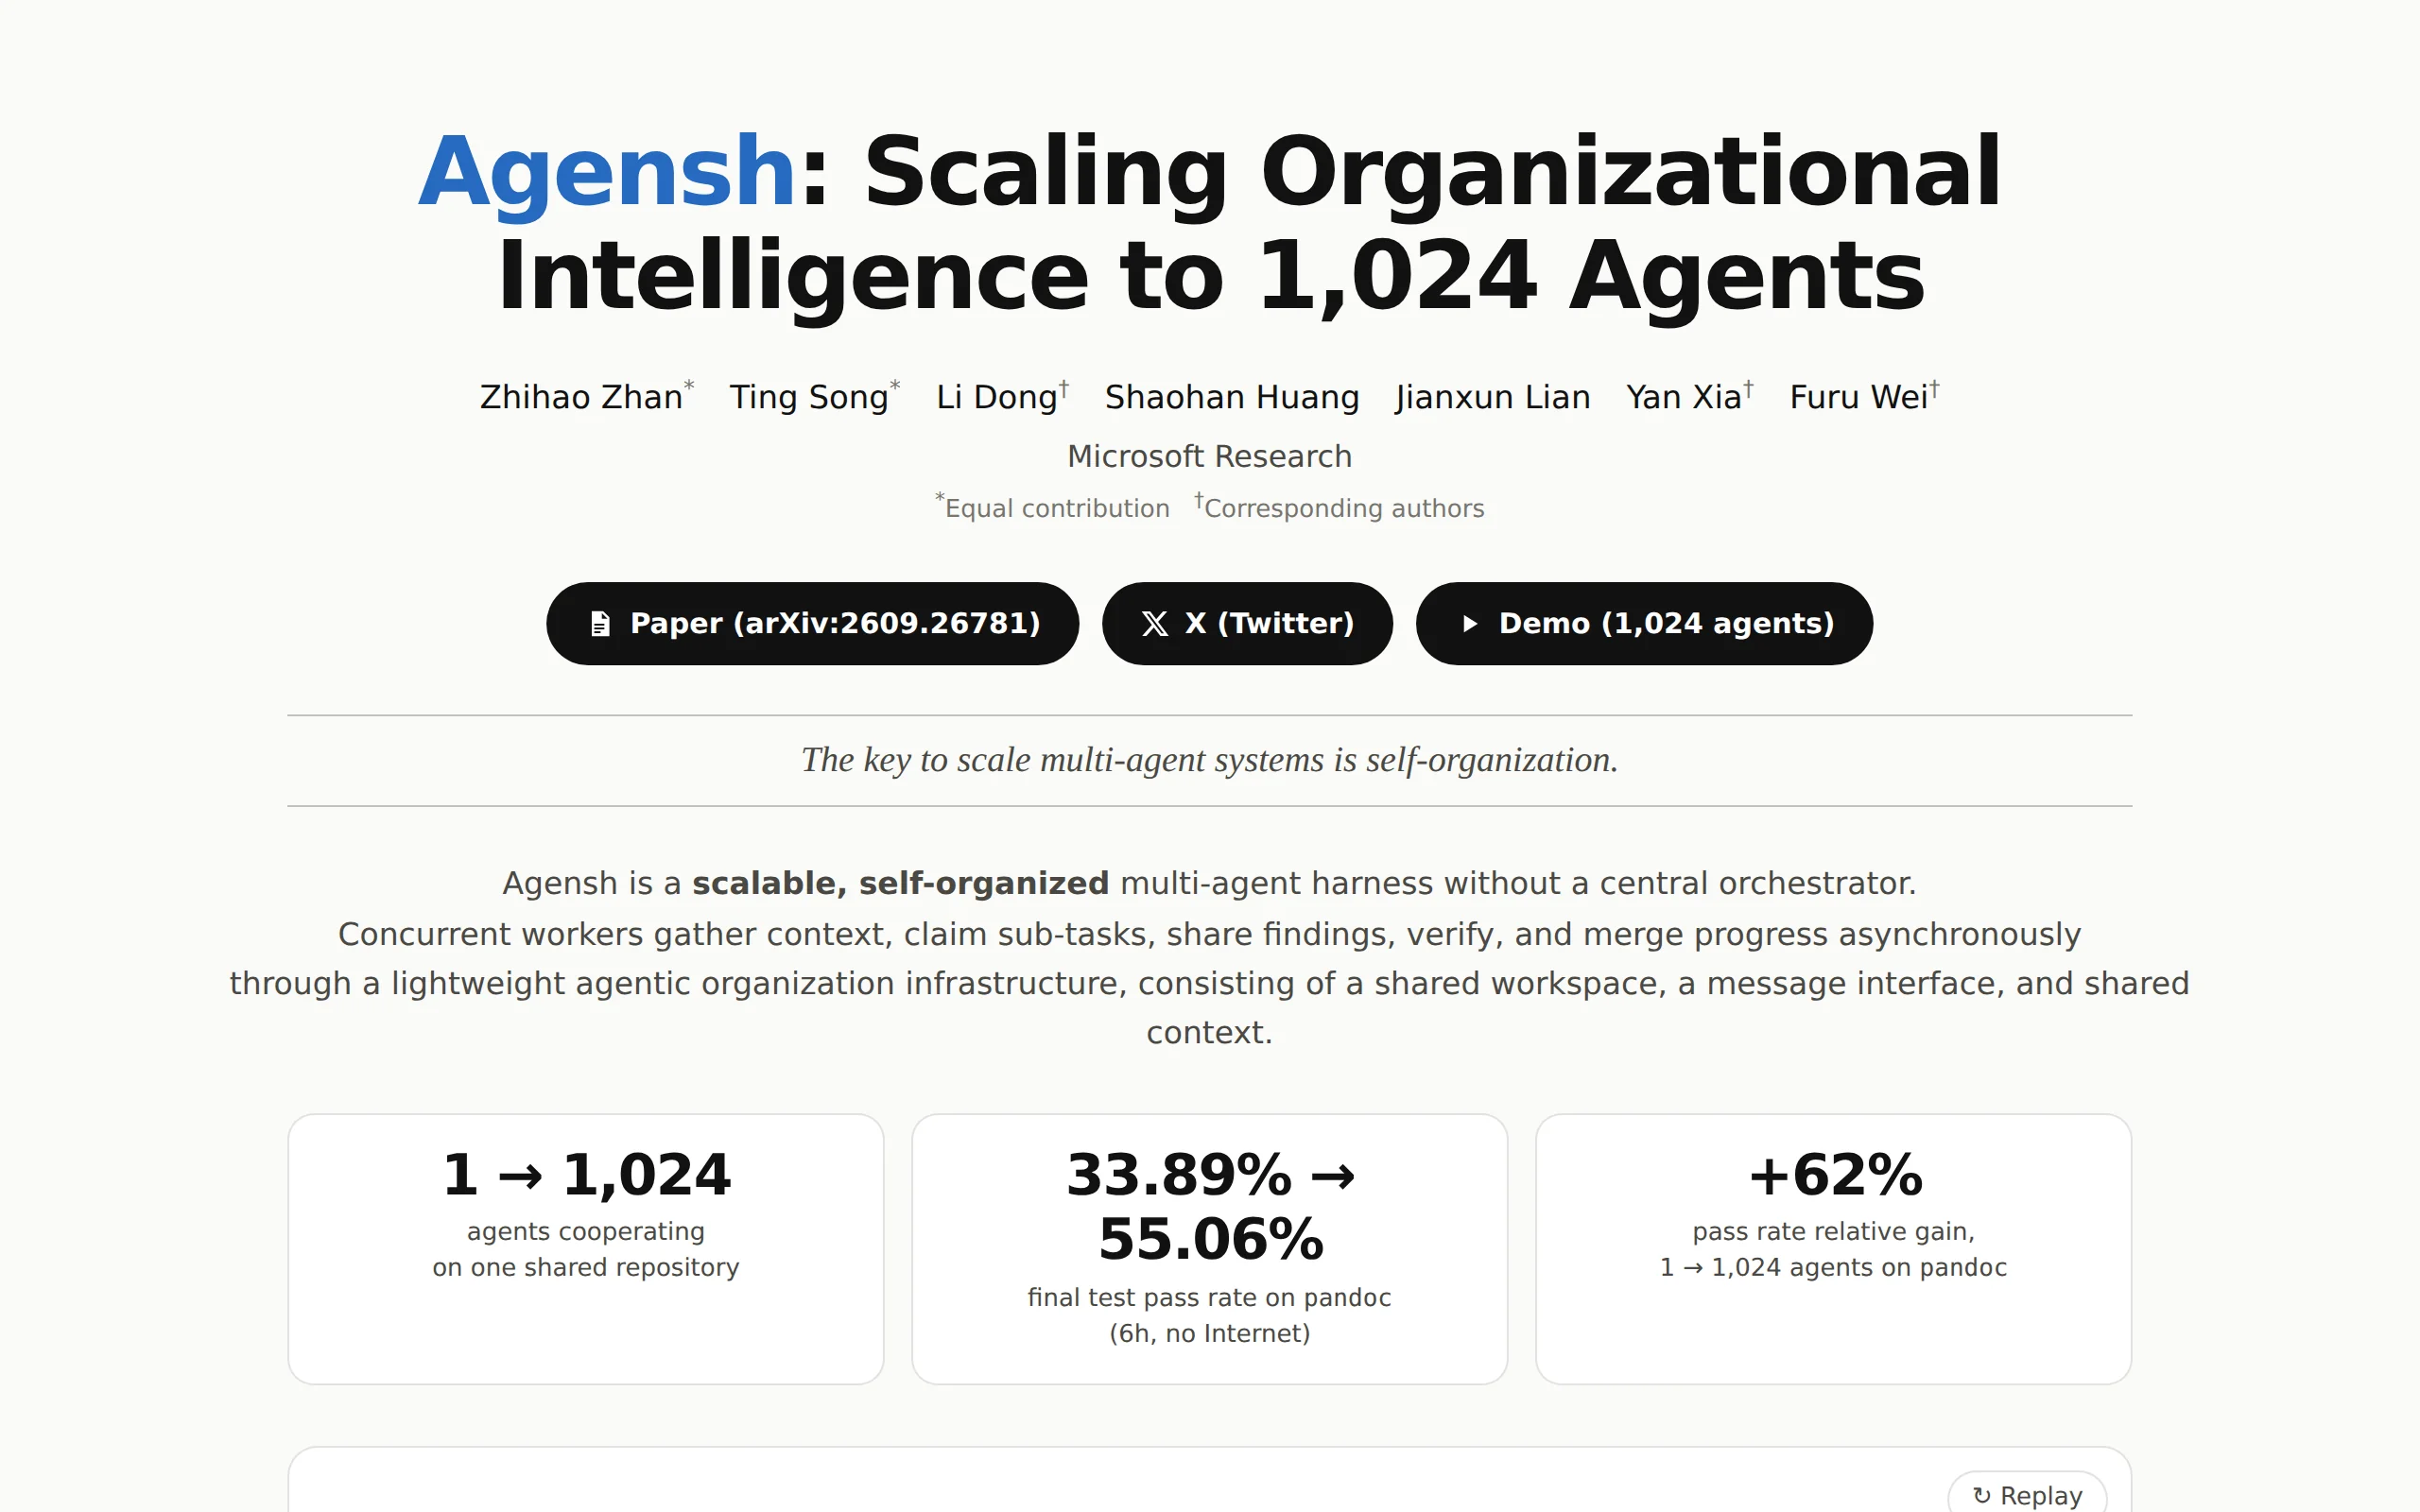
Agensh – 微软研究院推出的多智能体协作框架
Agensh是微软研究院推出的多智能体协作框架,其核心创新在于完全去中心化的组织架构——所有智能体遵循统一的五步协作循环,通过共享代码仓库、即时消息和结构化看板实现自组织分工,彻底移除传统架构中的主管智能体。实验数据显示,在底层模型完全不变的前提下,将智能体数量从1个扩展至1024个,软件复现测试通过率从33.89%提升至55.06%,提升幅度约49%。这一结果论证了智能体数量本身可以成为独立于模...
Eleven Realtime:ElevenLabs 一体化语音 Agent 模型的架构突破与工程实践
Eleven Realtime 是 ElevenLabs 推出的一体化语音 Agent 模型系列,包含 v1 Mini 与 v1 Max 两个版本,核心设计思想是将语音识别(ASR)、语言模型推理、工具调用与语音合成(TTS)整合进单一模型,替代传统方案中多组件串联的复杂架构。该系列支持 90 多种语言,并可调用 ElevenLabs 声音库中 17,000 余种音色,v1 Max 在保持 98....
版权声明:本文部分内容由 AI 辅助生成并经人工校准,版权归本站所有,未经允许禁止任何形式的转载。